


EAにおけるリスク管理
あらゆるアーキテクチャやビジネス変革の取り組みにおいてリスクは避けられないものであり、変革の旅に乗り出す前に、リスクを特定し、分類し、軽減することが不可欠である。効果的なリスク管理には、リスクの監視と追跡を変革プロセス全体にわたり継続的に行う努力が必要であり、リスクの発火要因が計画者の範囲外に存在する場合でも同様である。
企業アーキテクトがリスクの特定および軽減を担当していることを強調する価値があるが、リスクの受け入れと管理はガバナンスフレームワーク内において行われる。したがって、リスク管理のための役割、責任、手順を明確に示す堅固なガバナンスフレームワークを構築する必要がある。
効果的なリスク管理は、成功したアーキテクチャおよびビジネス変革の取り組みにおける重要な要素である。リスクの継続的な監視と追跡を要し、リスク管理のための役割、責任、手順を明示する堅固なガバナンスフレームワークを構築する必要がある。
リスクには2つのレベルがある:
- 第初期リスクレベルは、リスク軽減策を決定および実施する前にリスクを分類することを指す。
- 第残余リスクレベルは、リスク軽減策を実施した後のリスクの分類を指す。
初期リスクレベル
初期リスクレベルは、リスク管理プロセスにおける最初のステップであり、リスク軽減策を講じる前にリスクを特定および分類することを含む。このステップでは、変革活動に関連する潜在的なリスクを特定し、その発生可能性と影響を評価し、深刻度と優先度に基づいてリスクを分類する。
初期レベルでのリスクの分類は、効果的にリスクに対処するために必要な適切なリスク軽減策を決定する上で不可欠である。リスクの優先順位を明確にし、最も重要なリスクを最初に軽減するためにリソースと努力を割り当てるのに役立つ。リスクが特定および分類された後、次のステップとしてリスク軽減策の決定と実施を行う。
リスクの分類は一度きりの出来事ではなく、変革プロセス全体にわたり定期的に見直す必要がある点に注意を払うべきである。変革が進むにつれて新たなリスクが生じたり、既存のリスクの深刻度が変化したりする可能性があり、リスク軽減戦略の再評価と調整が必要となる。
残余リスクレベル
残余リスクレベルとは、リスク軽減策を実施した後に残るリスクのレベルを指す。これは、リスク管理プロセスを適用した後も、組織が依然として直面しているリスクを表している。
リスク軽減策を実施した後は、その効果がリスクを許容可能なレベルまで低下させたかどうかを確認するために、残余リスクレベルを再評価する必要がある。残余リスクの深刻度と優先度に基づいて、残余リスクレベルを分類し、リスクをさらに低下させるために追加のリスク軽減策を特定および実施する必要がある場合がある。
残余リスクレベルについても、リスク軽減戦略が効果を維持していることを確認するために継続的に監視する必要がある点に注意を払うべきである。変革プロセスによって新たなリスクが生じる可能性があり、あるいはリスク軽減策の効果が時間とともに低下する可能性がある。残余リスクレベルの定期的な監視と再評価により、リスク管理戦略が効果を維持し、変革プロセス中に発生する可能性のあるリスクに対処できるよう準備が整っていることを保証できる。
リスク管理プロセス
リスク管理プロセスは通常、以下の活動から構成される:
- リスク分類:これは、リスクの深刻度と優先度に基づいてリスクを分類することを含む。分類により、リスクの優先順位を明確にし、最も重要なリスクを最初に軽減するためにリソースと努力を割り当てる。
- リスク特定:これは、変革活動に関連する潜在的なリスクを特定することを含む。リスクは、ブレインストーミング、リスクワークショップ、ステークホルダーとの面談など、さまざまな手段を通じて特定できる。
- 初期リスク評価:これは、特定されたリスクの発生可能性と影響を評価することを含む。この評価により、リスクの深刻度と変革活動への潜在的影響を判断することができる。
- リスク軽減および残余リスク評価:これは、リスクを許容可能なレベルまで低下させるためのリスク軽減策を特定および実施することを含む。リスク軽減策を実施した後は、その効果がリスクを許容可能なレベルまで低下させたかどうかを確認するために、残余リスクレベルを再評価する必要がある。
- リスクモニタリング:これは、変革プロセス全体にわたりリスクを継続的にモニタリングおよび追跡することを含む。定期的なモニタリングにより、新たなリスクの発生を特定し、対策の有効性を評価し、必要に応じてリスク軽減戦略を調整することができる。
これらの活動を実施することで、組織はアーキテクチャやビジネス変革活動に関連するリスクを効果的に管理し、潜在的なリスクの発生可能性と影響を低減し、変革活動の成功を確保できる。
リスク評価の初期段階
リスクの影響度および頻度を評価するためのガイドラインは、リスク管理のベストプラクティスに基づいている。これらのガイドラインは、潜在的なリスクの深刻さと発生可能性を評価するためのフレームワークを提供し、組織がリスク軽減のための優先順位付けとリソース配分を支援する。
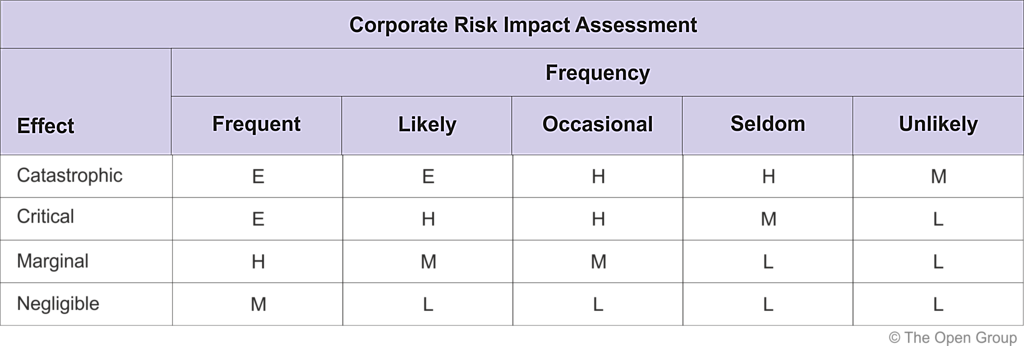
リスクの影響は、以下の基準を用いて評価できる。災害的, 重大, 軽微、および無視できるこれらの基準により、リスクが組織に及ぼす潜在的な財務的影響について明確な理解が得られる。
リスクの頻度は、以下の基準を用いて評価できる。頻繁に, 可能性が高い, 時折, まれに、および可能性が低いこれらの基準により、変革プロセスの進行中にリスクが発生する可能性についての理解が得られる。
リスクの影響度と頻度を組み合わせることで、組織はリスクを異なるリスクレベルに分類でき、例えば極めて高いリスク, 高いリスク, 中程度のリスク、および低リスクこの分類は、リスク低減のための優先順位付けとリソース配分を支援し、リスクの高い領域に多くの注意とリソースが集中するようにする。
全体的に、アーキテクチャやビジネス変革の取り組みに関連するリスクの影響度と頻度を評価するための一貫した分類体系を活用することで、組織はリスクを効果的に管理し、潜在的なリスクの発生可能性と影響を低減し、変革の成功を確保できる。
以下に、リスク分類体系上記の基準と頻度に基づくマトリクス:
| 基準 | 頻繁 | 可能性が高い | 時折 | まれ | 可能性が低い |
|---|---|---|---|---|---|
| 甚大 | E | E | H | M | L |
| 重大 | H | H | M | L | L |
| 軽微 | M | M | L | L | L |
| 無視できる | L | L | L | L | L |
このリスク分類スキームマトリクスでは、行が影響基準(破局的、重大、軽微、無視できる)を表し、列が発生頻度(頻繁、可能性が高い、時折、まれ、可能性が低い)を表します。マトリクス内のセルは、基準と頻度の交差を表しており、リスク影響のヒューリスティックに基づく分類を含んでいます。
たとえば、変革サイクルの間に数回発生する可能性がある破局的な影響を持つリスクは「E」(極めて高いリスク)に分類されます。同様に、時折発生する可能性がある重大な影響を持つリスクは「M」(中程度のリスク)に分類されます。
このリスク分類スキーム潜在リスクの影響と発生頻度を評価するためにこのマトリクスを使用することで、組織はリスク軽減のための優先順位を付け、リソースを割り当て、アーキテクチャまたはビジネス変革の成功を確保できます。
残余リスク評価レベル – 初期段階
以下に残余リスク評価マトリクスの例を示します:
| リスクID | リスク | 影響の初期リスク | 頻度の初期リスク | 影響の初期リスク | 緩和策 |
|---|---|---|---|---|---|
| R001 | サイバー攻撃 | 高い | 可能性が高い | 破局的 | ファイアウォールおよび侵入検知システムを導入 |
| R002 | 製品回収 | 中程度 | 可能性あり | 重大 | 品質管理措置を実施し、テストを増やした |
| R003 | サプライチェーンの混乱 | 高 | 可能性あり | 深刻 | バックアップサプライヤーを確保し、サプライチェーンリスク管理プログラムを実施した |
| R004 | 自然災害 | 高 | まれ | 破局的 | 緊急対応計画を実施し、定期的な訓練を実施した |
| R005 | 主要な従業員の離脱 | 中程度 | 可能性あり | 重大 | 後継者計画およびクロストレーニングプログラムを実施した |
対策を実施した後、これらのリスクは再評価され、残余リスクの変化を反映するためにマトリクスを更新することができる。マトリクスの最終版は、残余リスクの状況および対策の有効性を明確に理解するのに役立つ。
残余リスク評価のレベル – 評価段階
「初期対策」列は、初期リスクを低減するために実施された具体的な緩和措置を説明する。「残余リスク(影響)」、「残余リスク(頻度)」、「残余リスク(影響度)」列は、初期対策を実施した後の残存リスクを示す。「追加対策」列は、残余リスクをさらに低減するために取るべき追加の行動を示す。この情報は、リスク管理の取り組みの効果を時間経過とともに追跡・監視するのに役立つ。
以下に、要求された列名を備えた残余リスク評価マトリクスの例を示す。
| リスクID | リスク | 初期対策 | 影響の残余リスク | 頻度の残余リスク | 影響の残余リスク | 追加対策 |
|---|---|---|---|---|---|---|
| R001 | サイバー攻撃 | ファイアウォールおよび侵入検知システムを導入 | 低 | 可能性あり | 中程度 | 定期的な脆弱性評価を実施 |
| R002 | 製品回収 | 品質管理措置を導入し、検査を強化 | 低 | まれ | 軽微 | サプライヤーのパフォーマンスをモニタリングし、継続的な改善を実施 |
| R003 | サプライチェーンの混乱 | バックアップサプライヤーを確保し、サプライチェーンリスク管理プログラムを導入 | 低 | まれ | 軽微 | サプライチェーンリスク管理プログラムを定期的に見直し、更新 |
| R004 | 自然災害 | 緊急対応計画を導入し、定期的な訓練を実施 | 中程度 | 可能性あり | 中程度 | 定期的に緊急対応訓練を実施し、必要に応じて計画を更新する |
| R005 | 主要従業員の離職 | 後継者計画およびクロストレーニングプログラムを実施した | 低 | まれ | 軽微 | 後継者計画プログラムを定期的に見直し、更新する |
概要
残余リスク評価マトリクスは、時間の経過に伴うリスク管理の取り組みの効果を追跡・監視するための有用なツールです。初期のリスクを特定し、緩和策を実施した後、残存するリスクは残余リスクと呼ばれます。残余リスク評価マトリクスは、リスクID、リスクの説明、影響の初期リスク、頻度、影響、リスク低減に取られた緩和策といった情報を収集することで、残余リスクを整理・分析するための構造を提供します。必要に応じて、残余リスクの変化や緩和策の効果を反映するために、このマトリクスを更新できます。定期的にマトリクスを確認・更新することで、組織は適切なリスク低減措置を講じ、潜在的な出来事の発生可能性と影響を低減していることを確保できます。