


企業架構中的風險管理
在任何架構或企業轉型努力中,風險是不可避免的,因此在啟動轉型旅程之前,識別、分類並減輕風險至關重要。有效的風險管理需要持續努力監控和追蹤整個轉型過程中的風險,即使風險觸發因素超出規劃者的範圍。
值得強調的是,企業架構師負責識別和減輕風險,但風險的接受與管理是在治理架構內進行的。因此,有必要建立一個健全的治理架構,明確說明管理風險的角色、職責和程序。
有效的風險管理是成功架構與企業轉型努力的關鍵組成部分。它需要持續監控和追蹤風險,並建立一個健全的治理架構,明確說明管理風險的角色、職責和程序。
風險分為兩個層級:
- 剩餘層級風險是指在確定並實施減輕措施之前對風險進行分類。是指在確定並實施減輕措施之前對風險進行分類。
- 剩餘層級風險是指在實施減輕措施後對風險進行分類。是指在實施減輕措施後對風險進行分類。
初始層級風險
初始層級風險是風險管理過程的第一步,涉及在採取任何減輕措施之前識別和分類風險。此步驟包括識別與轉型努力相關的潛在風險,評估其發生可能性和影響程度,並根據其嚴重性和優先級進行分類。
在初始層級對風險進行分類對於確定適當的減輕措施以有效應對風險至關重要。這有助於優先處理風險,並分配資源與努力以首先減輕最關鍵的風險。一旦風險被識別並分類,下一步便是確定並實施減輕措施。
值得指出的是,風險分類並非一次性事件,而應在轉型過程中定期重新審視。隨著轉型的推進,可能會出現新的風險,現有風險的嚴重性也可能發生變化,因此需要重新評估並調整風險減輕策略。
剩餘層級風險
剩餘層級風險指的是實施減輕措施後仍存在的風險水平。它代表即使在應用風險管理流程後,組織仍然面臨的風險。
在實施減輕措施後,應重新評估剩餘層級風險,以確定減輕措施是否有效將風險降低至可接受水平。應根據剩餘風險的嚴重性和優先級對剩餘層級風險進行分類,並可能需要識別和實施額外的減輕措施以進一步降低風險。
值得指出的是,剩餘層級風險也應持續監控,以確保風險減輕策略持續有效。轉型努力可能引入新的風險,或減輕措施的有效性可能隨時間而降低。定期監控和重新評估剩餘層級風險,有助於確保風險管理策略持續有效,並確保組織能充分應對轉型過程中可能出現的任何風險。
風險管理流程
風險管理流程通常包括以下活動:
- 風險分類:這包括根據風險的嚴重性和優先級對其進行分類。分類有助於優先處理風險,並分配資源與努力以首先減輕最關鍵的風險。
- 風險識別:這包括識別與轉型努力相關的潛在風險。風險可透過多種方式識別,例如腦力激盪、風險研討會以及與利益相關者的訪談。
- 初始風險評估:這包括評估已識別風險的可能性和影響。評估有助於確定風險的嚴重性及其對轉型努力的潛在影響。
- 風險減輕與剩餘風險評估:這包括識別並實施減輕措施,以將風險降低至可接受水平。在實施減輕措施後,應重新評估剩餘層級風險,以確定減輕措施是否有效將風險降低至可接受水平。
- 風險監控: 這包括在轉型過程的整個期間持續監控和追蹤風險。定期監控有助於識別可能出現的新風險,評估減輕措施的有效性,並根據需要調整風險減輕策略。
透過遵循這些活動,組織可以有效管理與其架構或業務轉型努力相關的風險,降低潛在風險的發生機率與影響,並確保轉型努力的成功。
風險評估的初始層級
評估風險影響與頻率的指南基於風險管理的最佳實踐。這些指南提供了一個框架,用於評估潛在風險的嚴重程度與發生可能性,有助於組織優先處理並配置資源以減輕風險。
風險的影響可透過以下標準進行評估:災難性, 關鍵, 邊際,以及可忽略。這些標準提供了對風險對組織可能造成的財務影響的清晰理解。
風險的發生頻率可透過以下標準進行評估:頻繁, 可能, 偶發, 很少,以及不太可能。這些標準提供了對風險在轉型過程中發生的可能性的理解。
透過結合風險的影響與頻率,組織可將風險分類為不同風險等級,例如極高風險, 高風險, 中等風險,以及低風險這種分類有助於組織優先處理並分配資源以降低風險,高風險區域將獲得更多關注與資源。
總體而言,使用一致的分類系統來評估風險影響與頻率,有助於組織有效管理與架構或業務轉型相關的風險,降低潛在風險的發生機率與影響,並確保轉型工作的成功。
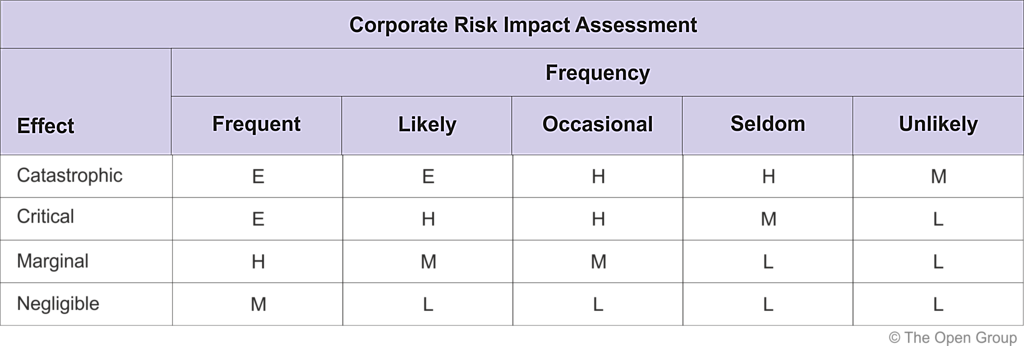
以下是一個風險分類方案根據上述標準與頻率所建立的矩陣:
| 標準 | 頻繁 | 可能 | 偶發 | 很少 | 不太可能 |
|---|---|---|---|---|---|
| 災難性 | E | E | H | M | L |
| 關鍵 | H | H | M | L | L |
| 邊際 | M | M | L | L | L |
| 可忽略 | L | L | L | L | L |
在此風險分類方案矩陣中,行代表影響標準(災難性、關鍵性、邊際性和可忽略性),列代表發生頻率(頻繁、可能、偶發、罕見和不太可能)。矩陣中的各個單元格代表標準與頻率的交集,並包含基於經驗法則的風險影響分類。
例如,一種在轉型週期中可能多次發生且影響為災難性的風險,將被分類為「E」(極高風險)。同樣地,一種影響為關鍵性且可能偶發發生的風險,將被分類為「M」(中等風險)。
透過使用此風險分類方案透過使用此風險分類方案矩陣來評估潛在風險的影響程度與發生頻率,組織可以優先處理並配置資源以降低風險,確保其架構或業務轉型工作的成功。
風險評估殘餘水平 – 初始階段
以下是一個殘餘風險評估矩陣的範例:
| 風險編號 | 風險 | 初步影響風險 | 初步發生頻率風險 | 初步影響程度風險 | 緩解措施 |
|---|---|---|---|---|---|
| R001 | 網路攻擊 | 高 | 可能 | 災難性 | 已實施防火牆與入侵偵測系統 |
| R002 | 產品召回 | 中等 | 可能 | 重大 | 實施品質管制措施並增加測試 |
| R003 | 供應鏈中斷 | 高 | 可能 | 關鍵 | 建立備用供應商並實施供應鏈風險管理計畫 |
| R004 | 自然災害 | 高 | 不太可能 | 災難性 | 實施緊急應變計畫並定期進行演練 |
| R005 | 關鍵人員流失 | 中等 | 可能 | 重大 | 實施接班計畫與跨領域訓練計畫 |
在實施減輕措施後,這些風險可能需要重新評估,並更新矩陣以反映殘餘風險的任何變動。矩陣的最終版本將清楚地說明殘餘風險以及減輕措施的有效性。
殘餘風險評估層級 – 復審階段
「初始措施」欄位描述了為降低初始風險而實施的具體減輕措施。「殘餘風險的影響」、「殘餘風險的頻率」及「殘餘風險的影響」欄位描述了實施初始減輕措施後仍存在的風險。「進一步措施」欄位建議可採取的額外行動,以進一步降低殘餘風險。這些資訊對於追蹤和監控風險管理措施的長期有效性具有幫助。
以下是一個具備所要求欄位名稱的殘餘風險評估矩陣範例:
| 風險編號 | 風險 | 初始措施 | 影響的殘餘風險 | 發生頻率的殘餘風險 | 影響的殘餘風險 | 進一步行動 |
|---|---|---|---|---|---|---|
| R001 | 網路攻擊 | 已實施防火牆及入侵偵測系統 | 低 | 可能 | 中等 | 定期進行脆弱性評估 |
| R002 | 產品召回 | 已實施品質管制措施並增加測試 | 低 | 不太可能 | 輕微 | 監控供應商表現並實施持續改進 |
| R003 | 供應鏈中斷 | 已建立備用供應商並實施供應鏈風險管理計畫 | 低 | 不太可能 | 輕微 | 定期檢視並更新供應鏈風險管理計畫 |
| R004 | 天然災害 | 已實施緊急應變計畫並定期進行演練 | 中等 | 可能 | 中等 | 定期進行緊急應變演練,並根據需要更新計畫 |
| R005 | 關鍵員工流失 | 實施接班計畫與跨領域訓練計畫 | 低 | 不太可能 | 輕微 | 定期檢視並更新接班計畫 |
摘要
殘餘風險評估矩陣是追蹤和監控風險管理措施長期成效的有用工具。一旦初步風險已被識別且已實施減緩措施,剩餘的風險稱為殘餘風險。殘餘風險評估矩陣透過記錄風險編號、風險描述、初步影響風險、發生頻率與影響程度,以及用以降低風險所採取的減緩措施等資訊,提供一個組織與分析殘餘風險的結構。此矩陣可依需要更新,以反映殘餘風險的變化及減緩措施的有效性。透過定期檢視與更新此矩陣,組織可確保採取適當措施以減輕風險,並降低潛在事件發生的可能性與影響程度。